「いつものサービスにログインしようとしたら、パスキーを設定してくださいと表示された」
最近、スマホやパソコンで、こんな画面を見かけませんか?
「パスワードと何が違うの?」「設定すると、今までの方法では入れなくなるの?」と、不安に感じる方もいるでしょう。
パスキーは、パスワードを入力する負担を減らし、偽サイトにログイン情報を盗まれる被害を防ぎやすくする仕組みです。
日本でも、金融機関や身近なネットサービスで導入・移行が進んでいます。
これから大切なのは、公式の案内で対応を確認し、自分の端末に設定したうえで、紛失や機種変更に備えることです。
今回は、パスキーの基本と、今から取り組みたい対策を紹介します。
なぜ今、ログイン方法が変わっているの?
背景にあるのは、実在する企業や金融機関を装った「フィッシング詐欺」です。
「不正利用を検知しました」「本人確認をしないと利用を停止します」などのメールやSMSから偽サイトへ誘導し、ID・パスワード・確認コードを入力させます。
注意したいのは、SMSなどで届くワンタイムパスワードも、偽サイトに入力すると悪用される場合があることです。
金融庁は、証券口座への不正アクセス・不正取引について注意喚起し、パスキーなどの「フィッシングに強い認証」への切り替えを呼びかけています。2026年には、金融業界を横断した広報も行われています。
つまり、「パスワードを複雑にする」「確認コードを追加する」という対策に加え、偽サイトでは使えない仕組みを取り入れる動きが進んでいるのです。
パスキーとは?顔・指紋・PINなどで使うデジタルの鍵
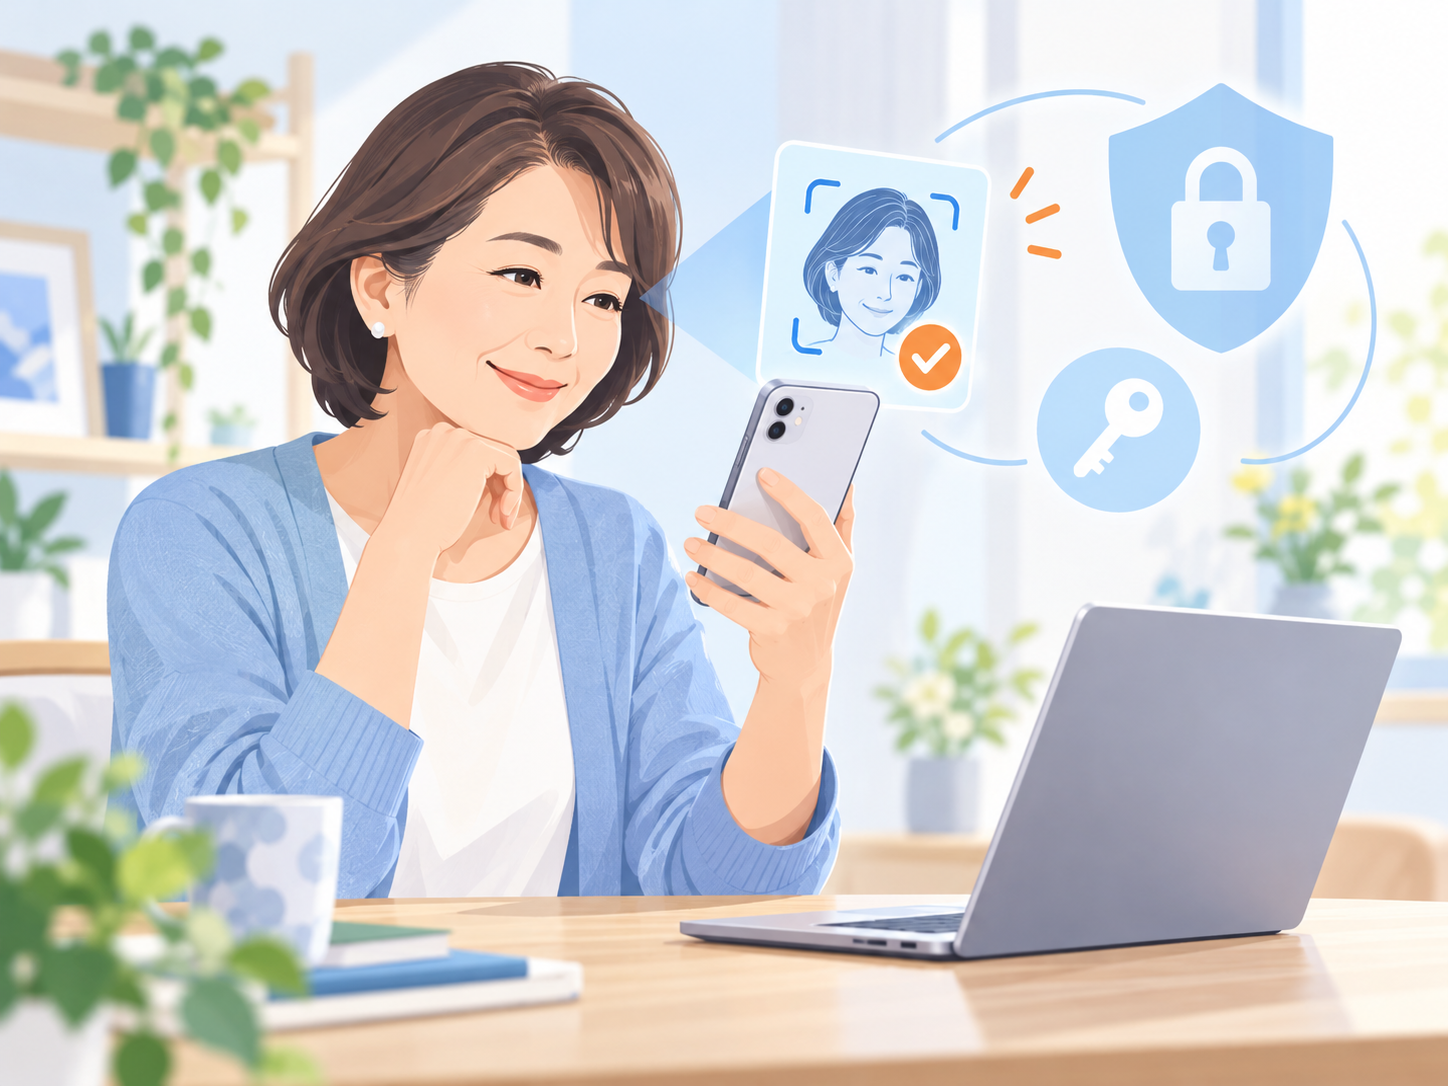
パスキーは、対応するサービスにログインするための「デジタルの鍵」です。
利用するときは、スマホやパソコンの指紋認証・顔認証・画面ロックのPINなどで本人確認をします。
普段のスマホのロック解除に近い操作でログインできるため、長いパスワードを入力する手間を減らせます。
ただし、指紋や顔そのものがパスキーになるわけではありません。保存された鍵を使うために、端末で本人確認を行います。
例えばドコモは、パスキー認証で使う生体情報は端末上で処理され、ドコモへ送信・保存されないと説明しています。
また、PINも「すべてのサイトに送る共通パスワード」ではありません。正規の認証画面で、端末や保存先の鍵を利用するために使います。
パスワードと比べて、何が安全なの?
パスワードは、偽サイトに入力すると、その文字列を盗まれる危険があります。
一方、パスキーは正規のサービスに結び付いています。見た目がそっくりでも、別の偽サイトで、正規サービス用の鍵をそのまま使うことはできません。
また、サービスごとに異なる鍵が作られるため、同じパスワードを使い回すことによる被害の連鎖も避けやすくなります。
利用者が毎回、偽物を見抜くことだけに頼らず、仕組みでも守れる点がメリットです。
ただし、パスキーを設定しても、端末の不正操作や詐欺、不審なアプリなど、すべての危険がなくなるわけではありません。端末の更新や画面ロックなどの基本対策も必要です。
日本のサービスでは、どんな変更があるの?
Yahoo! JAPAN IDは、段階的な移行を発表
LINEヤフーは2026年4月、Yahoo! JAPAN IDのログイン方法を段階的にパスキーへ一本化する方針を発表しました。
第一段階として、2027年春頃までに「パスワードのみでのログイン」を終了する予定としています。
すでにすべてのログイン方法が終了したわけではなく、移行措置としてSMS認証なども当面利用できると案内しています。日程は変更される可能性があります。
Yahoo!メールやYahoo!ショッピングなどを利用している方は、公式のログイン画面で、自分に表示される案内を確認しましょう。
dアカウントも、一部の認証をパスキーへ移行
ドコモは、2026年4月14日から順次、対象となる「dアカウント設定アプリへのプッシュ通知による認証」を終了し、パスキー認証へ統一する案内を出しています。
これは、dアカウントのすべての認証方式を一律に終了するという意味ではありません。必要な操作は利用状況によって異なります。
「ほかの人が設定したから同じ操作をする」のではなく、自分のアカウントに対する公式案内を確認することが大切です。
今からやっておきたい、5つの対策
① よく使うサービスの公式画面を確認する
まずは、メール、携帯電話会社、買い物、金融機関など、普段利用するサービスを確認しましょう。
メールやSMSにあるリンクからではなく、普段使っている公式アプリや、登録済みのブックマークから開きます。
「アカウント」「セキュリティ」「ログイン方法」などの項目で、次の点を確認してください。
- パスキーに対応しているか
- 設定や移行の案内が出ているか
- 自分が利用する端末に対応しているか
パスキーに未対応のサービスでは、パスワードの使い回しを避け、提供されている多要素認証を利用しましょう。
② 自分が管理する端末で設定する
パスキーは、ご自身のスマホや専用パソコンで設定するのが基本です。
家族共用のパソコン、職場や教室の共用端末には、流れで保存しないようにしてください。端末のロックを解除できる人が、保存されたパスキーを使える場合があります。
設定前には、端末の更新と画面ロックも確認しましょう。PINやパスコードは、ほかの人に教えないことが大切です。
③ 「どこに保存したか」を把握する
パスキーは、端末本体や、Google パスワード マネージャー、Appleのパスワードアプリなどで管理されます。保存先によって、別の端末でも使える条件が異なります。
設定時には、画面に表示される保存先を確認してください。
メモするなら、次のような情報を残すと役立ちます。
- 利用するサービス名
- ログイン用のID
- パスキーの保存先
- 公式の復旧案内の場所
PINやパスワード、復旧コードを、普段の共有メモなどにまとめて書くことは避けましょう。復旧コードを発行した場合は、そのサービスの案内に沿って安全に保管してください。
④ 設定後に、ログインと復旧方法を確認する
登録できたら、パスキーでログインできることを確認します。ログアウトして試す場合も、ほかの利用可能な手段を確認してから行いましょう。
あわせて、スマホの紛失・故障時の復旧方法を公式ヘルプで確認してください。
サービスが対応していれば、予備の端末やセキュリティキーなど、追加の認証手段も検討できます。
なお、パスキーを追加しても、従来のパスワードが自動で無効になるとは限りません。逆に、移行後の利用方法が変わるサービスもあります。
使えることを確かめる前に、パスワードや既存の復旧手段を自己判断で削除しないでください。
⑤ 機種変更は、古い端末を消す前に確認する
スマホを買い替えるときは、写真や連絡先だけでなく、パスキーの引き継ぎも確認しましょう。
安全に進める順番は、次のとおりです。
- 古い端末が使えるうちに、保存先と移行方法を確認する
- 新しい端末の設定・同期などを行う
- 大切なサービスに、新しい端末でログインできるか試す
- 利用を確認してから、古い端末の初期化や登録解除を行う
同じApple AccountやGoogle アカウントを使っていても、すべてのパスキーが必ず引き継がれるとは限りません。保存先やサービスの条件を確認してください。
「今すぐパスキーに変更して」という連絡が来たら?
本物の移行案内が増える一方、変更を促す連絡を受け取ったときも、落ち着いて確認する必要があります。
メールやSMSに期限が書かれていても、そのリンクから急いで操作せず、公式アプリや登録済みのブックマークから案内を確認しましょう。
また、自分が始めていないログインの承認や、知らない相手に指示されたパスキー登録は行わないでください。電話で指示されるまま、画面共有や遠隔操作を許可することも避けましょう。
不審な操作をしてしまった場合は、届いたメッセージの連絡先ではなく、公式サイトに掲載された窓口へ相談してください。金融サービスで身に覚えのない取引があれば、速やかに利用先へ連絡しましょう。
まずは、一つのサービスから確認しましょう
パスキーへの対応で大切なのは、表示されたボタンを押すことだけではありません。
「公式画面で確認する」「自分の端末に設定する」「保存先と復旧方法を把握する」までを、一組の作業として進めることです。
今日できることとして、まずは普段使うサービスを一つ開き、セキュリティ設定を確認してみてください。
分からない画面が出たら、無理に進めず、公式ヘルプやサポート窓口を利用しましょう。
銀座通りパソコン教室でも、スマホやパソコンの設定画面を一緒に確認しながら、操作方法をご相談いただけます。パスワード・PIN・確認コードの入力は、ご本人に操作していただきます。
参考資料・公式情報
- 金融庁|インターネット取引サービスへの不正アクセス・不正取引にご注意ください
- 金融庁|フィッシング耐性のある多要素認証等に係る官民一体・業界横断的な広報について
- LINEヤフー|Yahoo! JAPAN ID、ログイン方法を「パスキー」に一本化へ
- NTTドコモ|dアカウントの一部認証方式の変更について
- NTTドコモ|パスキー認証
- Google|パスワードの代わりにパスキーでログインする
- Apple|パスワードアプリでパスワードやパスキーを作成・管理する
- FIDO Alliance|パスキーの仕組み(英語)
※本記事は2026年10月21日時点で確認した公式情報をもとに作成しています。対応状況・移行日程・設定方法は変更される場合があります。操作の際は、各サービスの最新の公式案内をご確認ください。